OpenAI descubre una "vulnerabilidad de proporciones centenarias" en PHP, poniendo en riesgo al 70% de los sitios web en todo el mundo
"PHP es el mejor lenguaje del mundo"… pero la noche del 21 de octubre se convirtió en una pesadilla para todos los administradores de PHP.
Hace dos días, se filtró accidentalmente información sobre dos vulnerabilidades de ejecución remota de alto riesgo en PHP, denominadas PHP2Shell, lo que indica que, en las situaciones más peligrosas, los atacantes podrían explotar las vulnerabilidades de PHP para ejecutar código arbitrario en un servidor.
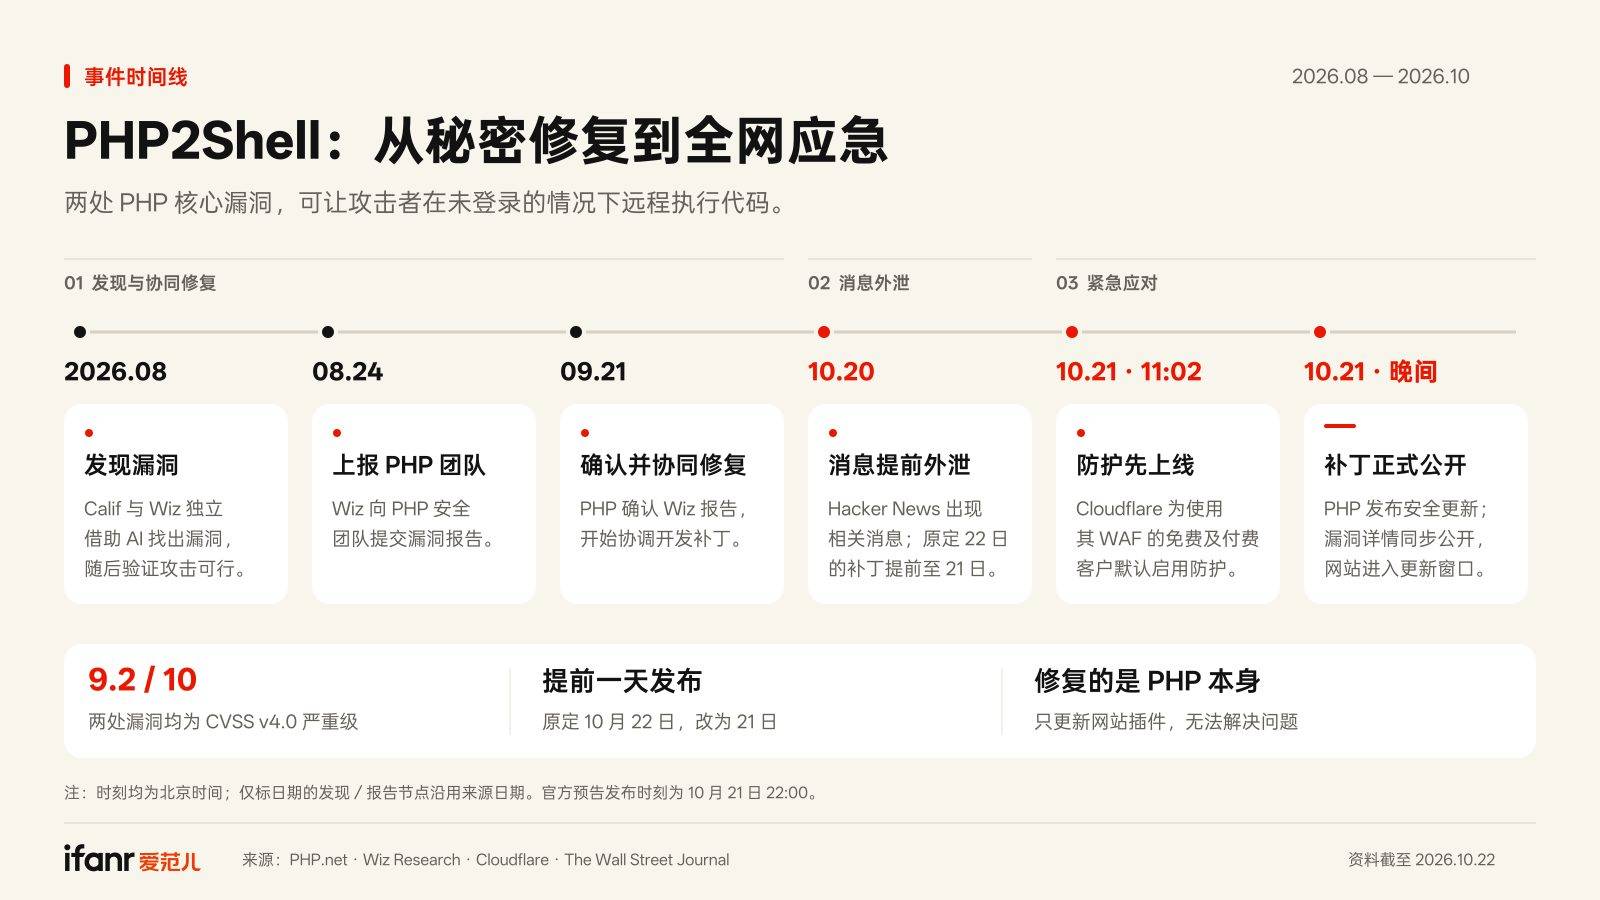
La "publicación sigilosa" de la vulnerabilidad obligó a la Fundación PHP a lanzar un parche de seguridad de emergencia que ya estaba en desarrollo, adelantándose a las 10 de la noche de ayer.
Quizás hayas oído hablar de PHP, pero no estés familiarizado con él. Basta con saber que alrededor del 70% de los sitios web en todo el mundo utilizan esta tecnología en sus sistemas internos, y Japón, con una tasa de uso que alcanza el 92%, se ha convertido en una "zona gravemente afectada".
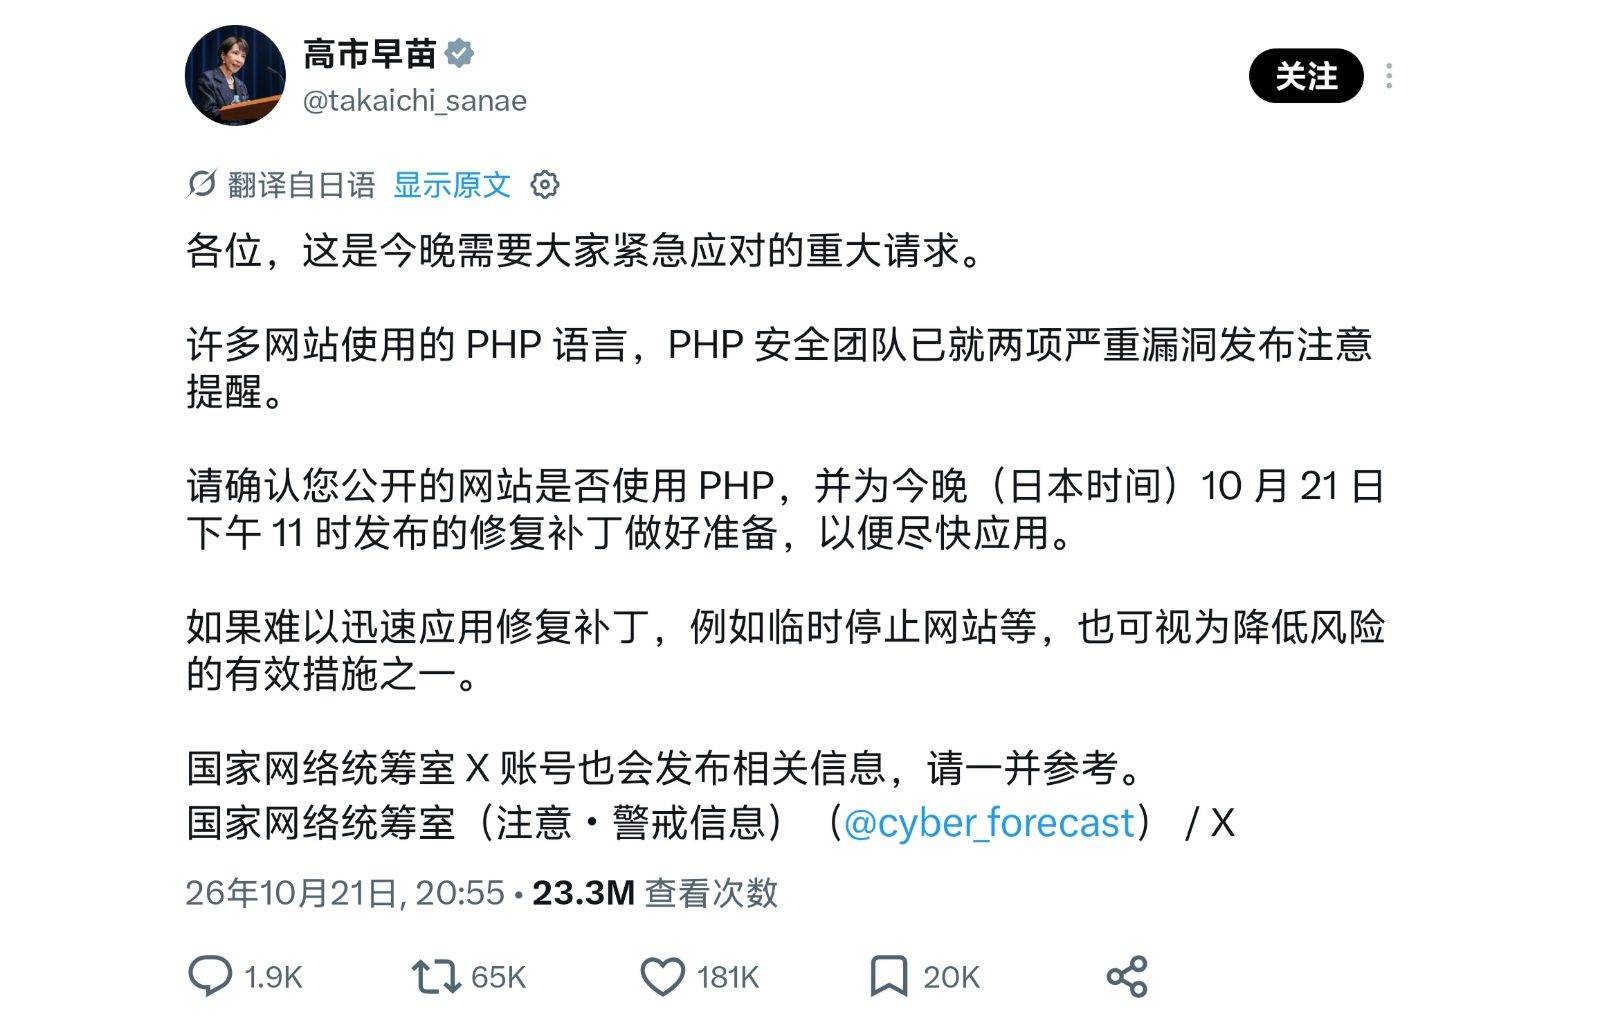
Como resultado, desde anoche, innumerables personas encargadas del mantenimiento de sitios web recibieron una avalancha de llamadas, Sanae Takaichi publicó personalmente un artículo instando a los administradores de sitios web a actualizar el sistema, gobiernos e instituciones académicas de la mitad de Europa "desconectaron" urgentemente sus servicios, y sitios web de anime conocidos como Nico Nico Douga y Pixiv, así como juegos como Uma Musume Pretty Derby, Granblue Fantasy y servicios relacionados con Nintendo, fueron desconectados, iniciando un largo proceso de actualización sin fecha de regreso a la vista.
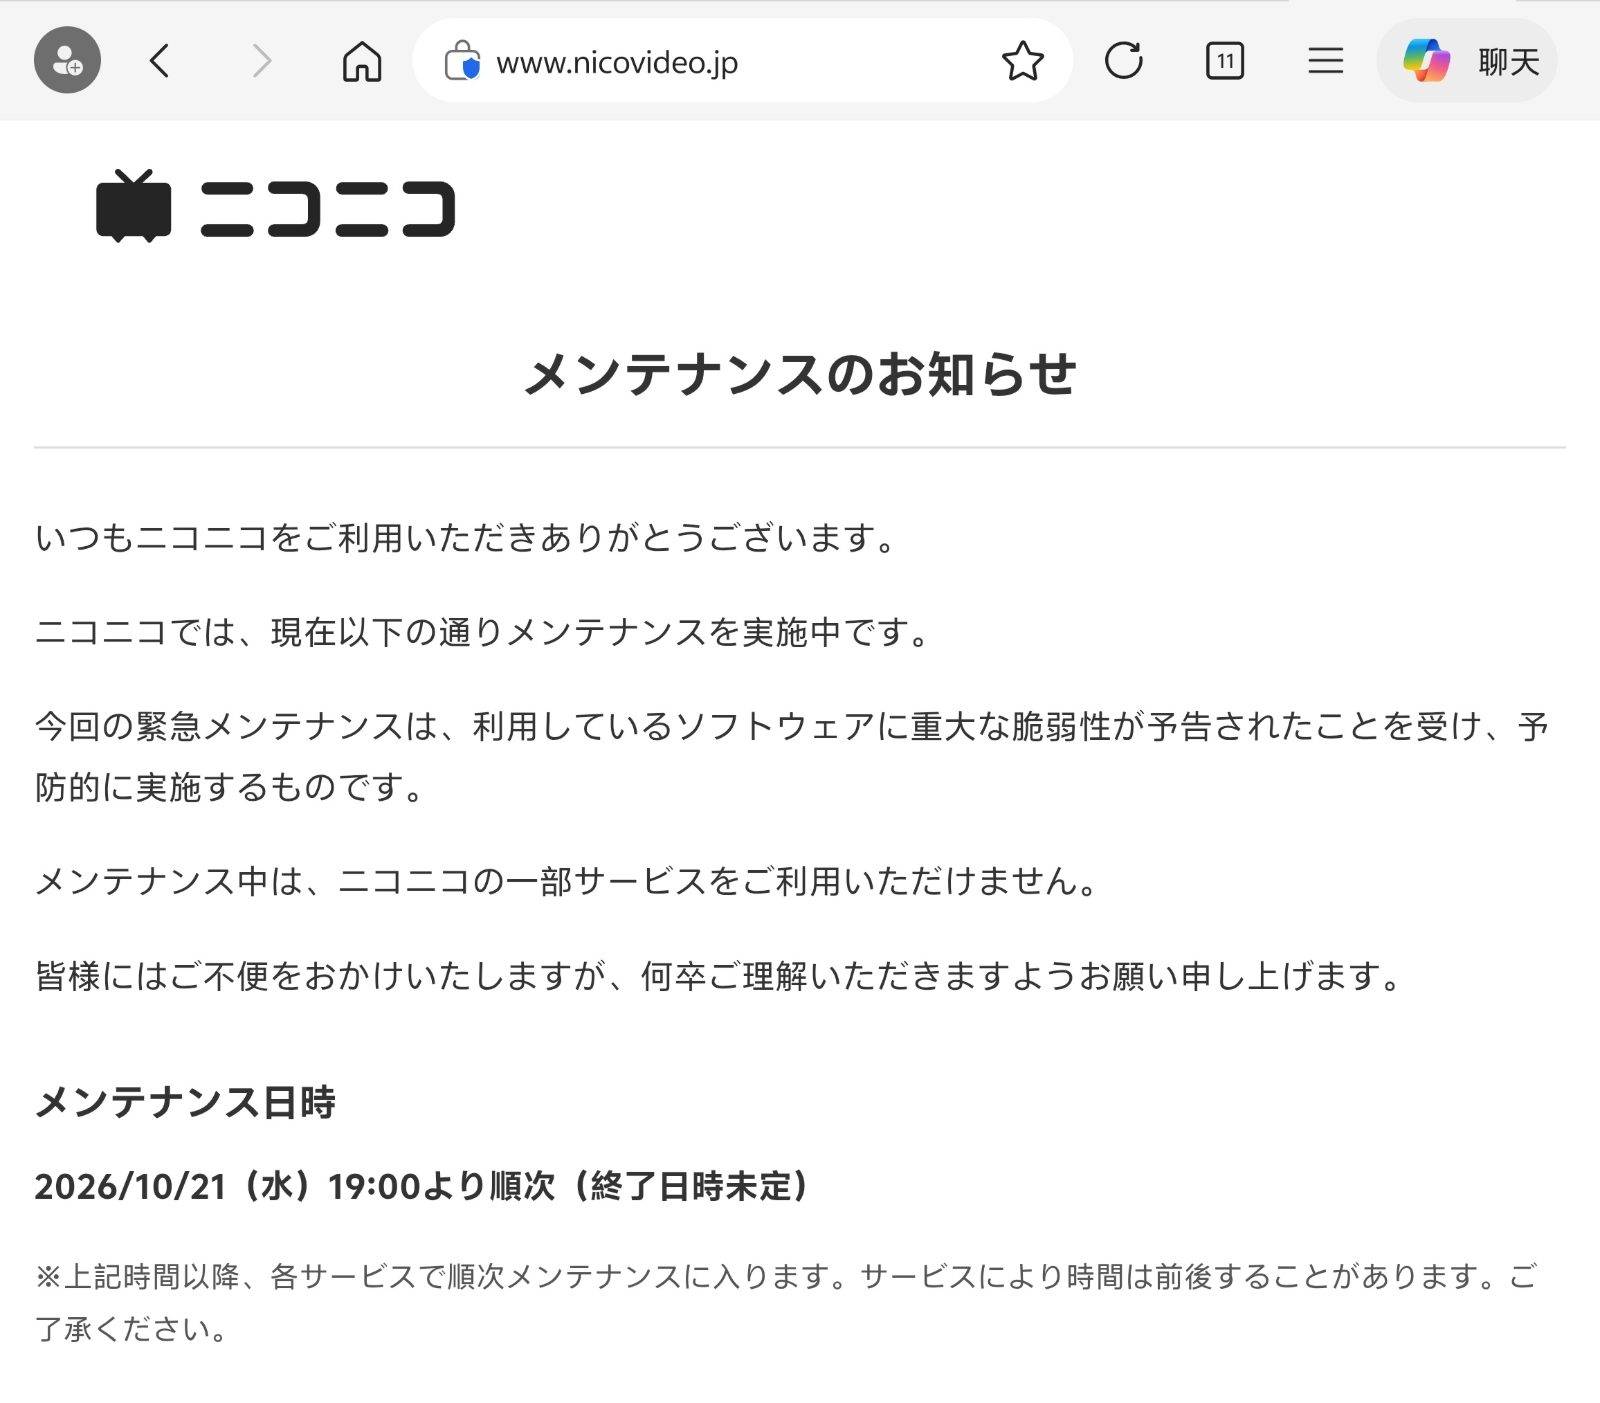
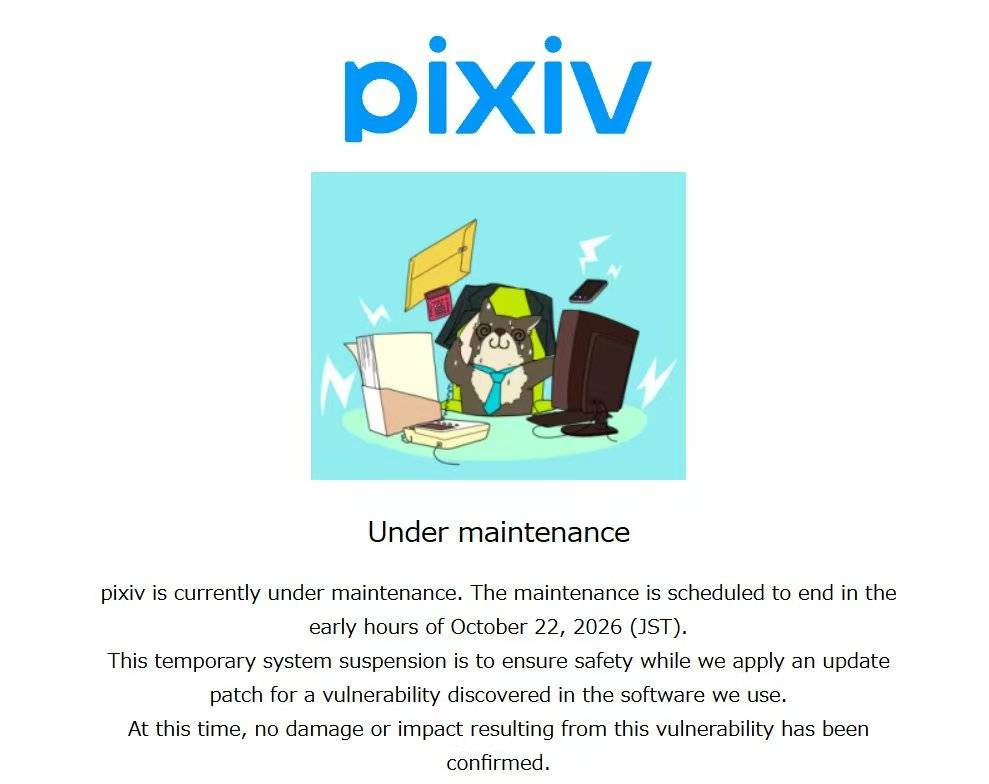
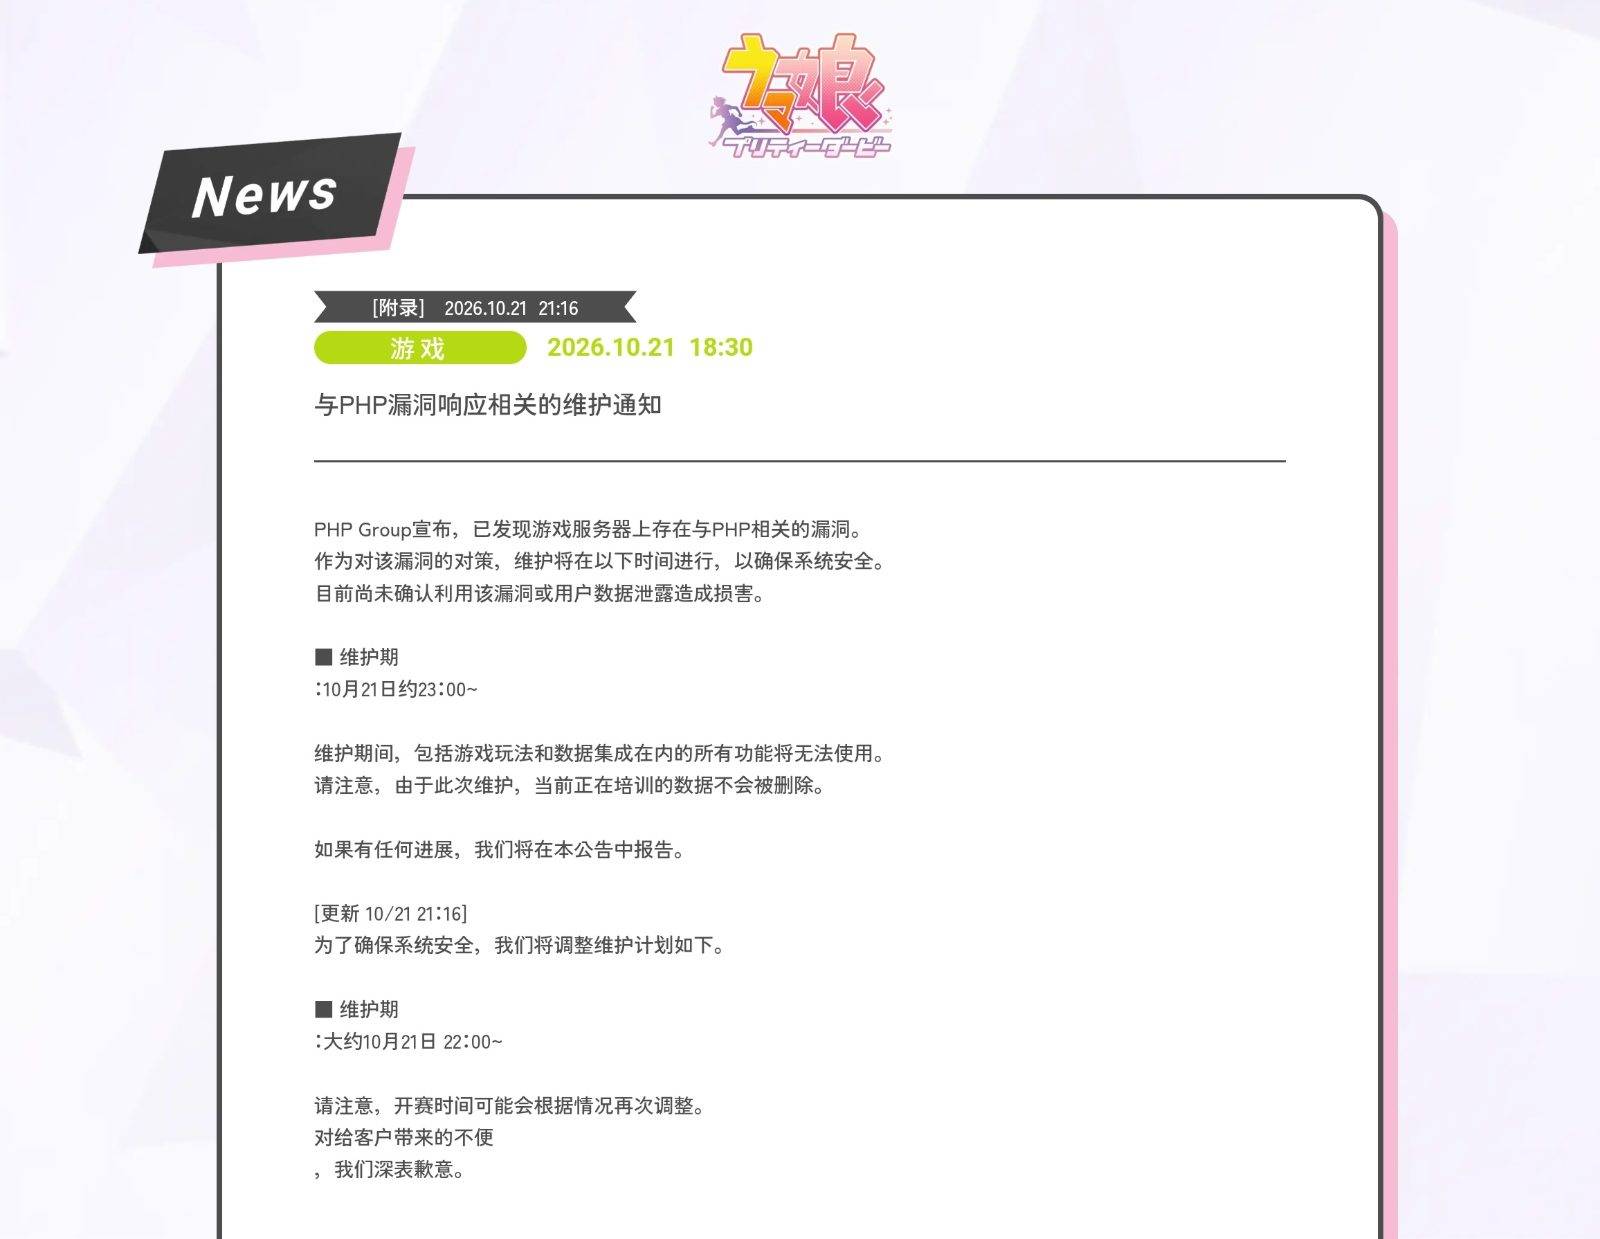
Desliza hacia la izquierda para ver más contenido.
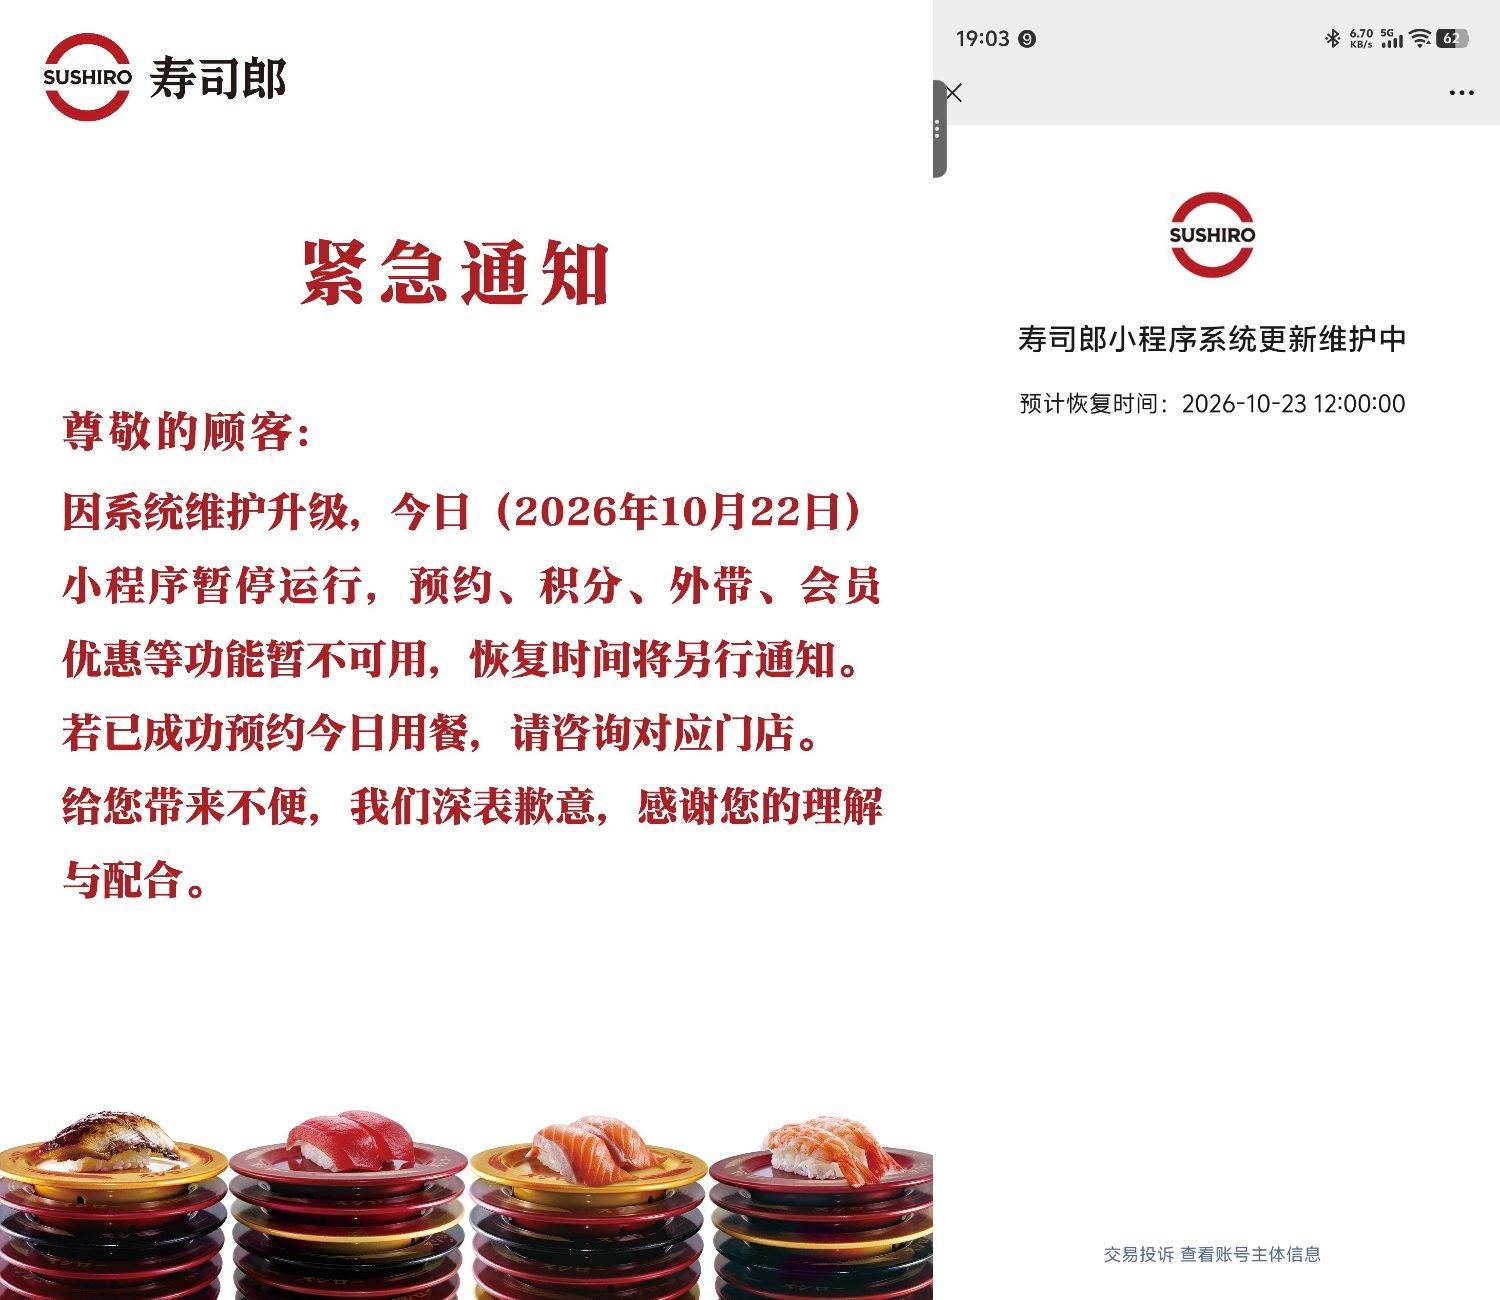
Incluso Sushiro ha anunciado que su miniprograma está temporalmente suspendido, y probablemente no podremos volver a usarlo para hacer reservas hasta mañana por la tarde.
Una tormenta de seguridad está sacudiendo el mundo.
Cuando PHP falla, internet a nivel mundial se estremece.
Al igual que muchas tecnologías similares, PHP es una pieza relativamente desconocida pero crucial de la infraestructura de internet.
Imagina que accedes a una página web de comercio electrónico y realizas un pedido de un libro. Lo que ves en este proceso es solo la página web principal, pero el servidor está gestionando funciones dinámicas en segundo plano, como la verificación de contraseñas, la comprobación del inventario, la consulta de pedidos y la generación de páginas web.
En muchos sitios web, el lenguaje de programación utilizado para realizar estas tareas de backend es PHP.
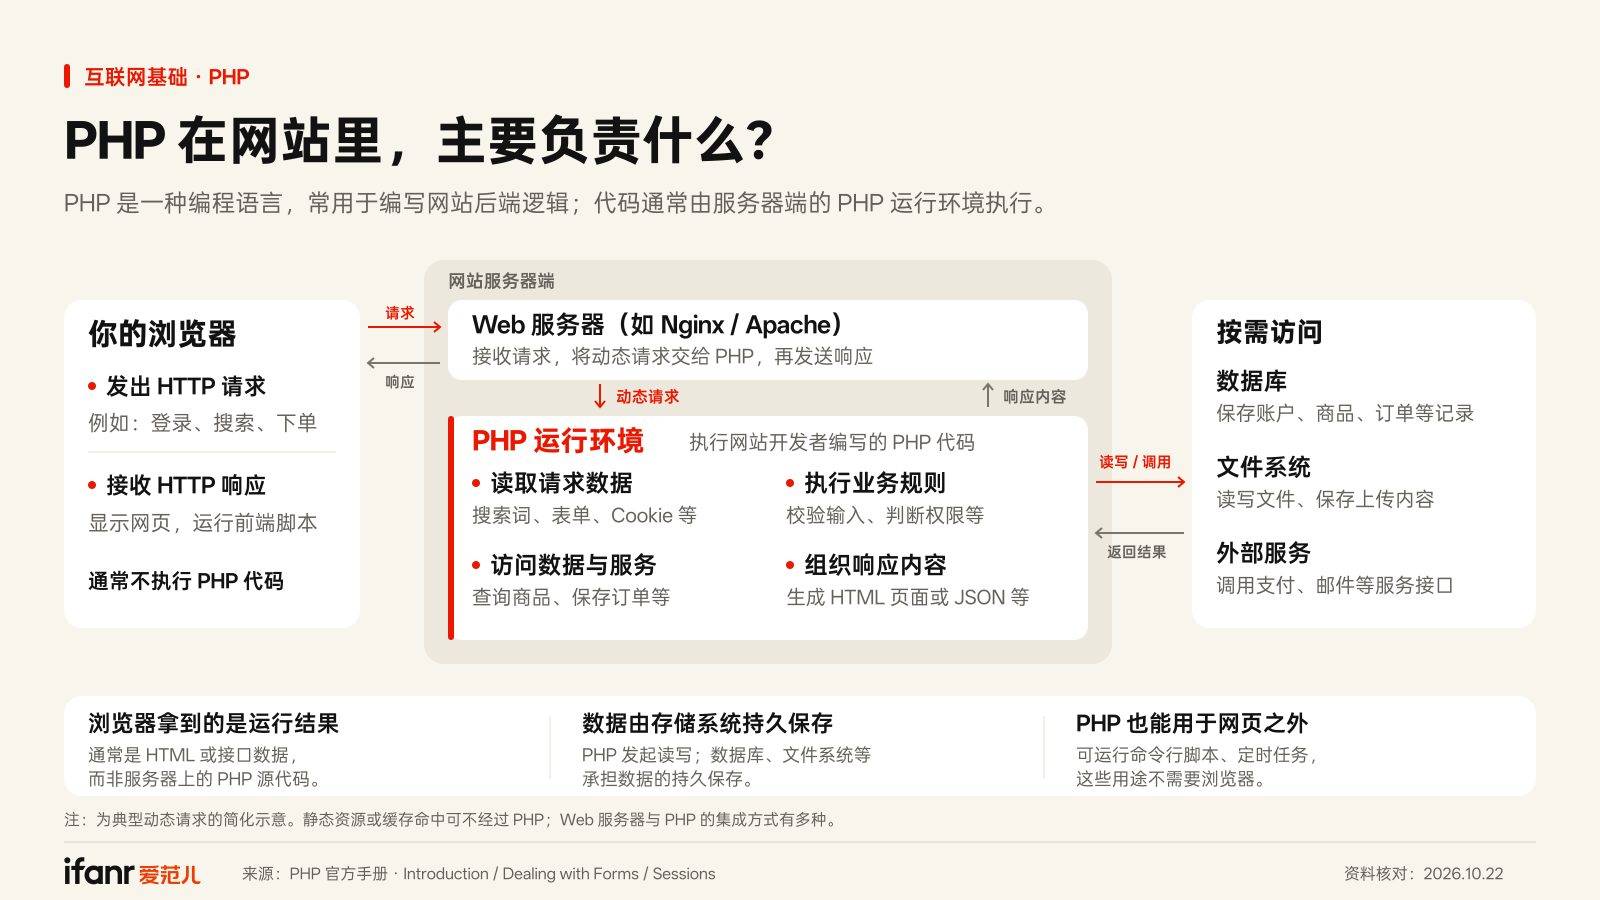
Según las estadísticas, el 69,4% de los sitios web utilizan PHP en su backend. Sistemas de gestión web populares como WordPress, Drupal y Joomla están basados en PHP. MediaWiki, la plataforma de Wikipedia, también está escrita principalmente en PHP.
Pero al igual que los plátanos Giant Mac que una vez se plantaron en todo el mundo fueron arrasados por la enfermedad de la hoja amarilla, la universalidad en sí misma también es una especie de vulnerabilidad: si PHP tiene problemas de seguridad a nivel subyacente, es concebible que casi todos los sitios web del mundo se vean afectados.
Esta es precisamente la situación a la que nos enfrentamos actualmente.
Las dos vulnerabilidades expuestas en esta ocasión son CVE-2026-109618 y CVE-2026-109619, respectivamente. La Fundación PHP les ha otorgado una puntuación de gravedad de 9,2 sobre 10.
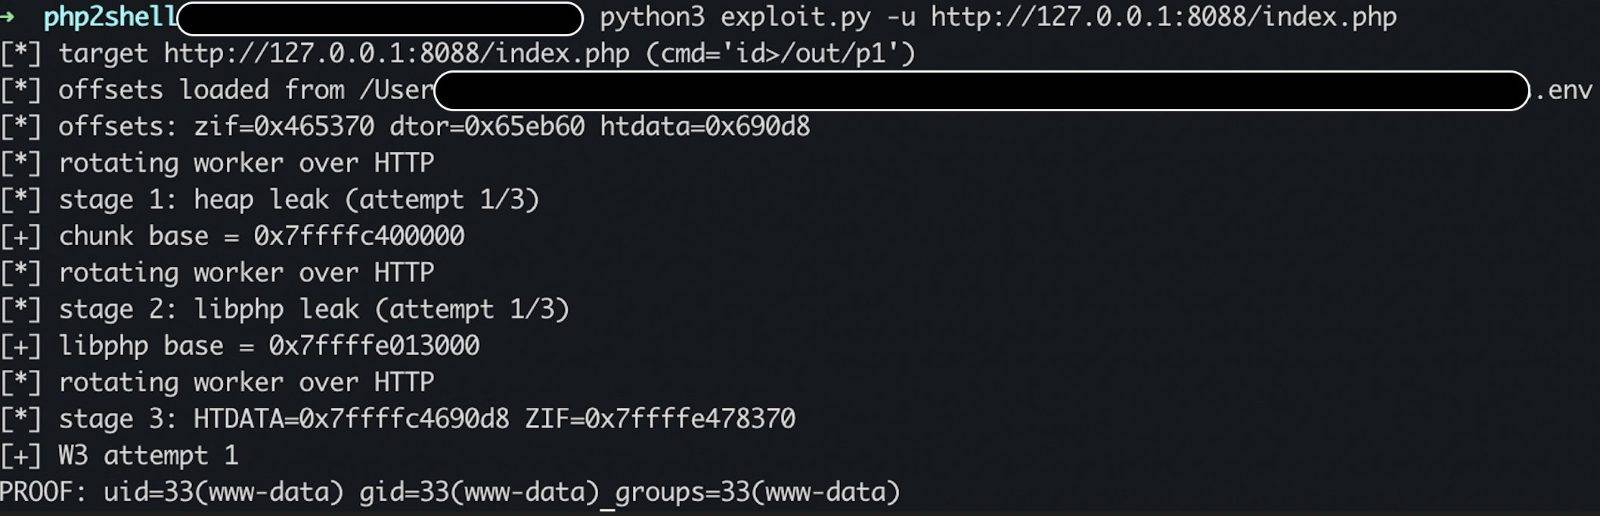
Obtener una "puntuación alta" conlleva, naturalmente, un nivel de riesgo correspondiente.
Para usar una analogía algo imprecisa: imaginemos PHP como la cocina central de McDonald's, donde el personal prepara las comidas según los pedidos que aparecen en las pantallas. La vulnerabilidad de gestión de memoria recientemente descubierta es como darles a los hackers la oportunidad de modificar el contenido de la pantalla, permitiendo que la cocina les cree un "buffet" continuo.
El "buffet" en este caso podría incluir obligar al servidor a entregar datos de usuario almacenados, modificar el contenido de un sitio web de noticias o cambiar la información de pago de un sitio web de comercio electrónico a la cuenta de un pirata informático; además, también podría implicar implantar ransomware en el servidor o usarlo como trampolín para infiltrarse en sistemas más grandes.
En las condiciones adecuadas, estas vulnerabilidades de ejecución remota de código (RCE) pueden permitir a los piratas informáticos hacer prácticamente cualquier cosa.
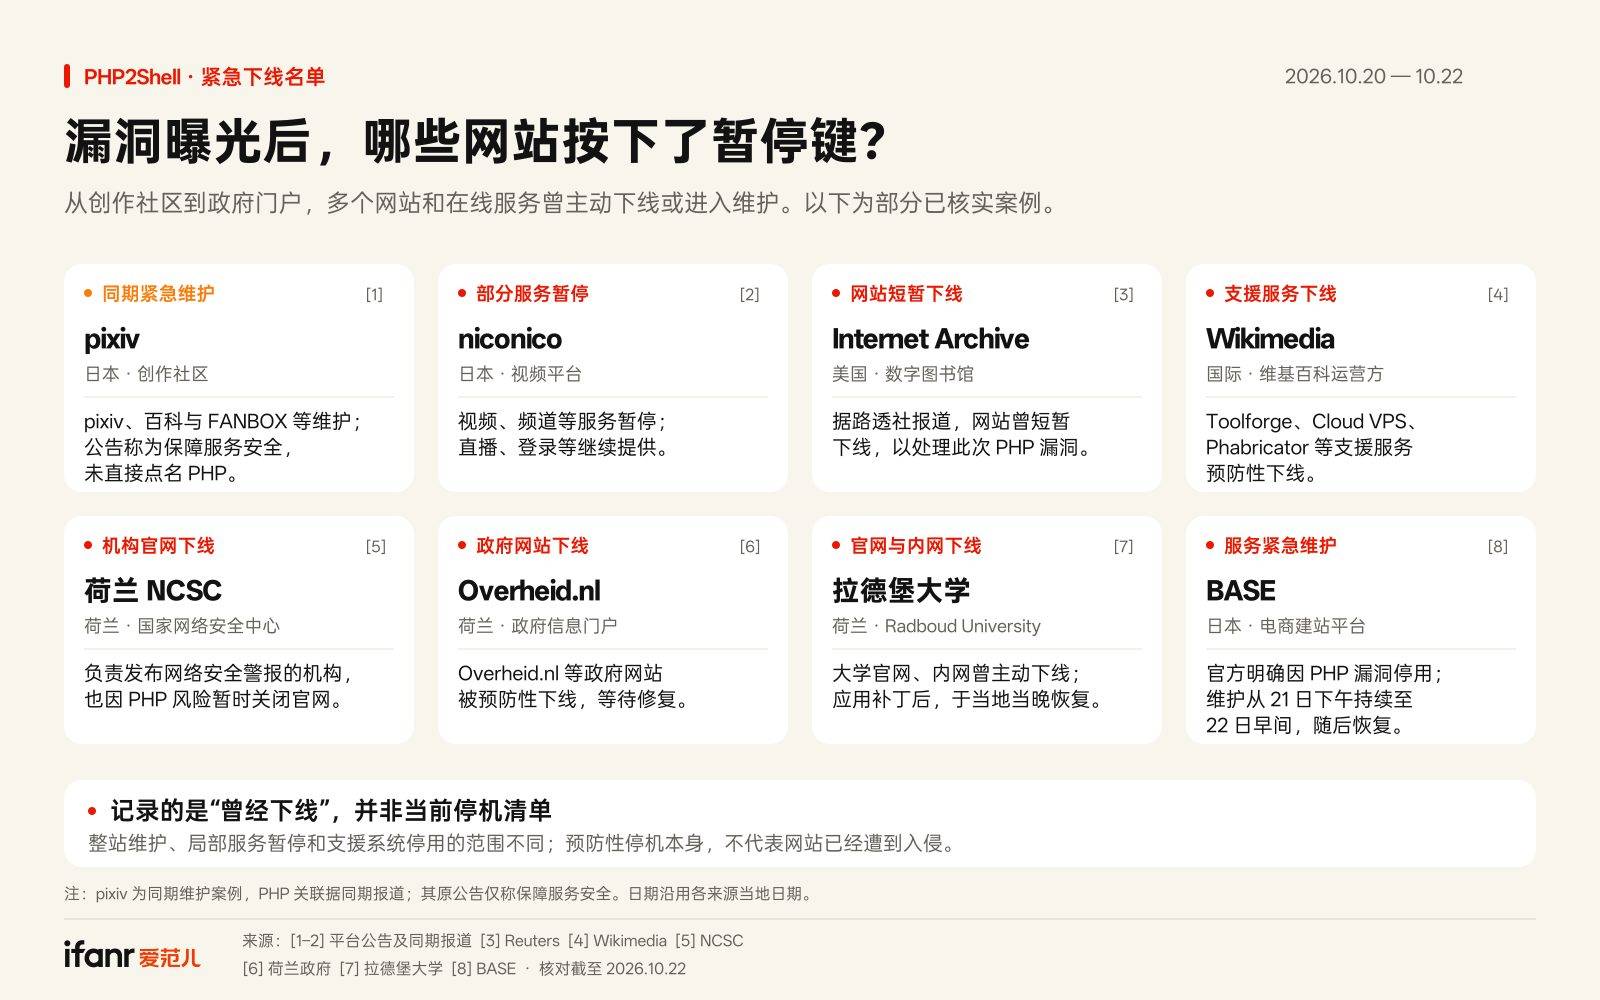
Por eso, es preferible que los sitios web y servicios que utilizan PHP se desconecten por completo antes de instalar el parche, para no dejar ninguna oportunidad a los atacantes.
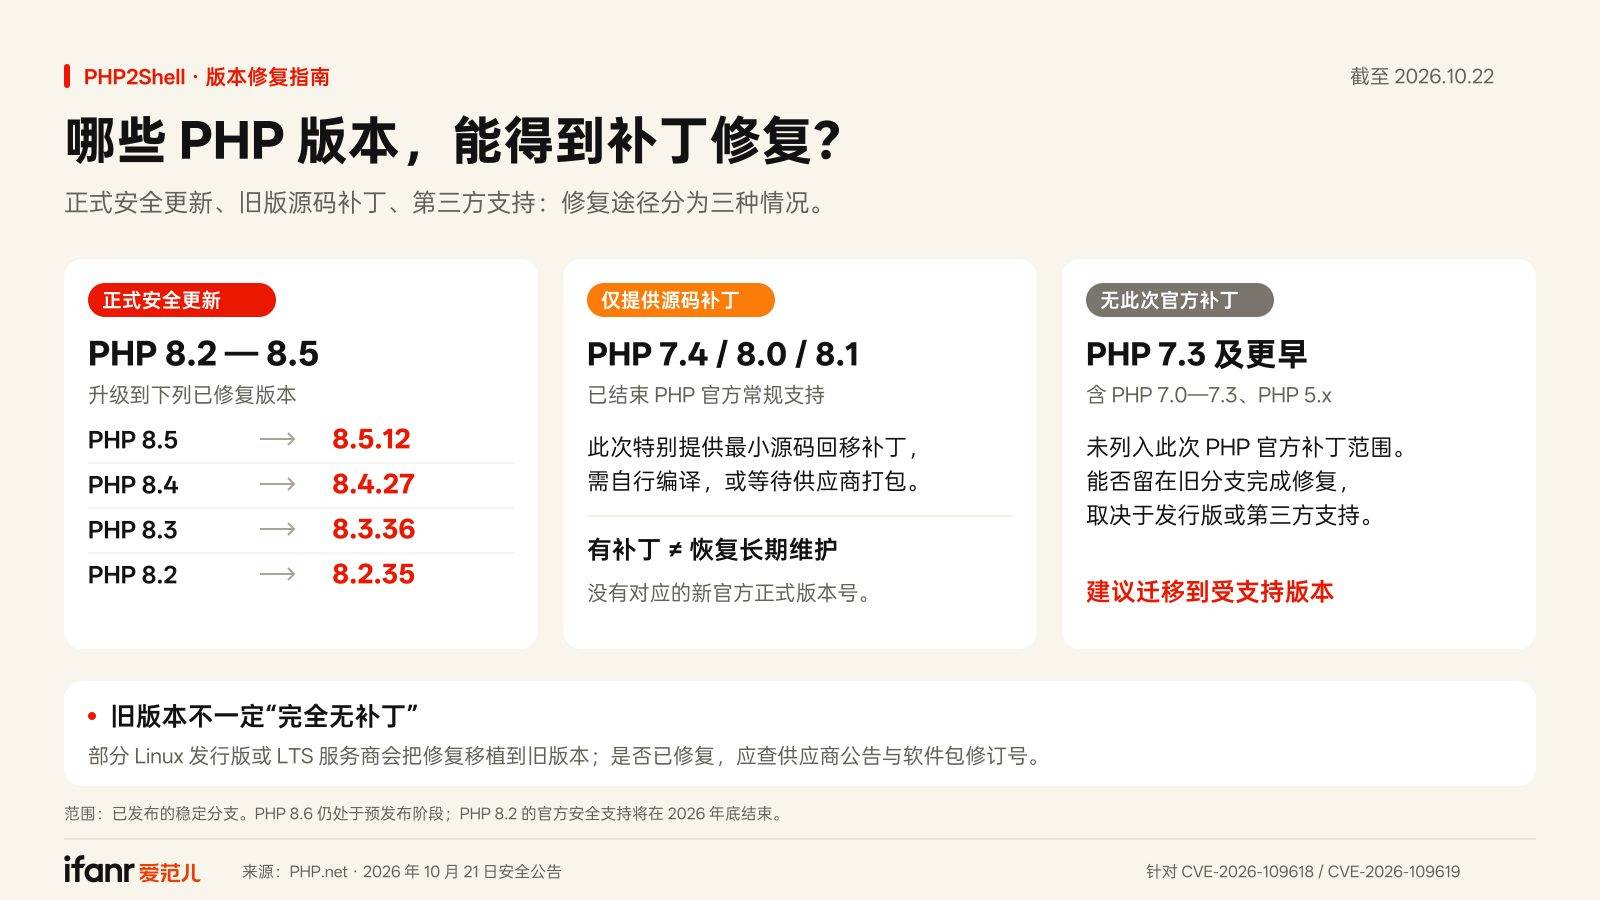
Sin embargo, el lanzamiento oficial de un parche no significa que todo esté bien. Por un lado, no todos los administradores de sitios web tienen el tiempo o la voluntad de actualizar sus sistemas; por otro lado, la inercia en el desarrollo de la infraestructura hace que casi la mitad de los sitios web del mundo sigan utilizando versiones antiguas de PHP que han llegado al final de su ciclo de soporte, y estas versiones antiguas nunca han recibido parches.
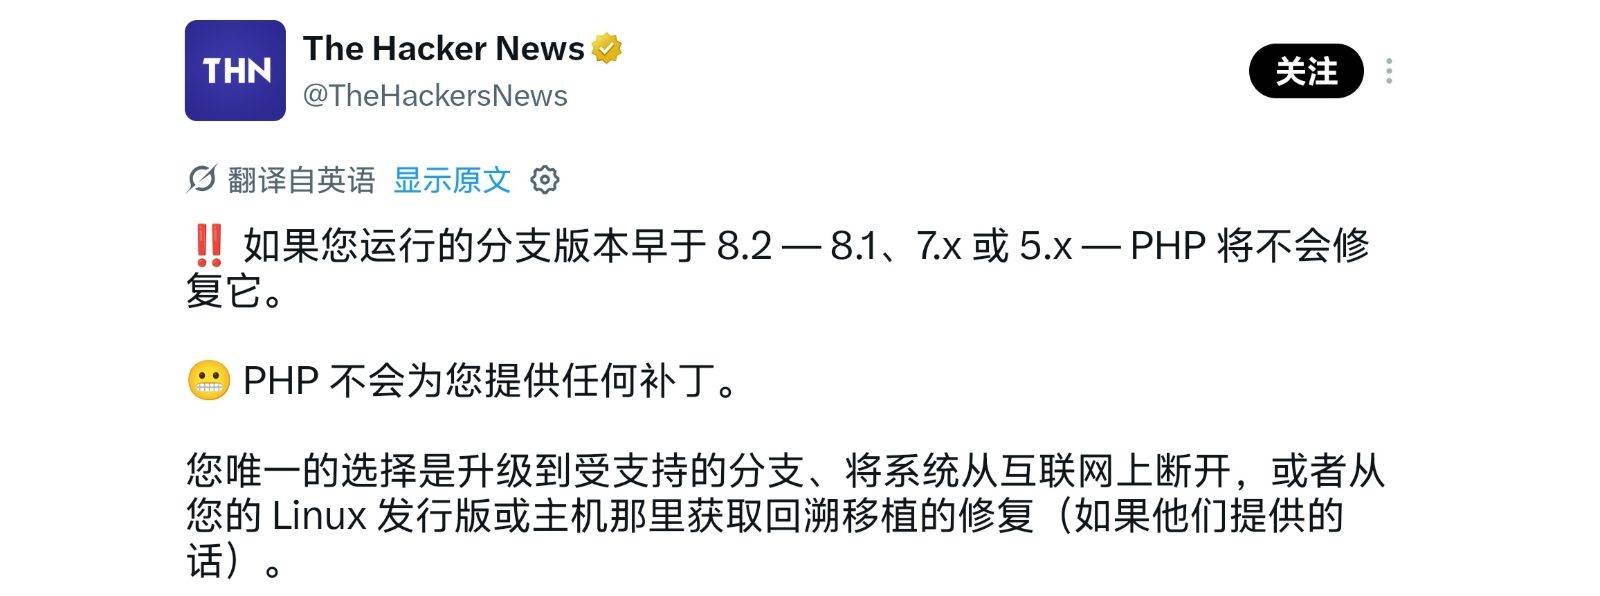
En otras palabras, sin una actualización completa de la versión de PHP, estos sitios web quedarán prácticamente "desnudos" a partir de hoy.
Incluso antes de que se publicara el parche, los equipos de seguridad de empresas como Cisco, WatchTowr y 360 habían reproducido el proceso de ataque basándose en información disponible públicamente, y Cloudflare también comenzó a observar comportamientos de ataque a pequeña escala.
Es previsible que, mientras las grandes empresas están ocupadas actualizando sus sistemas, muchos atacantes potenciales busquen sitios web descuidados y estén listos para devorar los recursos ocultos en sus servidores.
La batalla campal no ha hecho más que empezar.
La IA comienza a descubrir "vulnerabilidades latentes".
Cabe destacar que, según el resumen oficial, la IA desempeñó un papel fundamental en este incidente.
La vulnerabilidad que desencadenó esta crisis de seguridad fue descubierta ya en 2024.
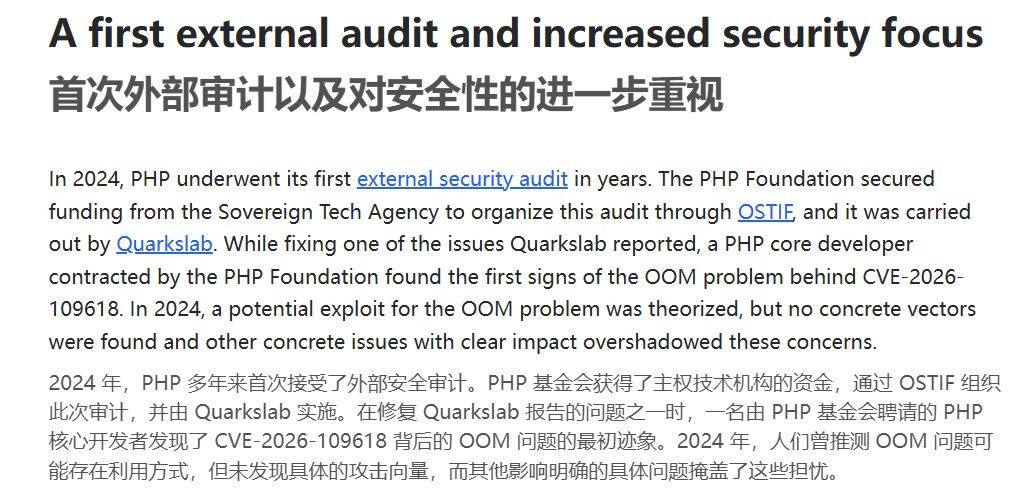
En aquel momento, la Fundación PHP inició una auditoría de seguridad externa. Al revisar los resultados, los miembros del equipo de mantenimiento de PHP comenzaron a detectar vulnerabilidades de seguridad en PHP cuando la memoria era insuficiente. Sin embargo, debido a la falta de un método de ataque estable y reproducible, y a la posibilidad de que corregir el código principal afectara la compatibilidad, la solución se retrasó repetidamente y nunca se incluyó en la agenda.
Pero la aparición de la IA lo ha cambiado todo.
En junio de este año, OpenAI lanzó un proyecto de seguridad llamado "Patch the Planet". Este proyecto, cuyo lema es "parchear todo", reunió a varias empresas de seguridad para colaborar en el uso de la IA para descubrir y reportar vulnerabilidades en proyectos de código abierto. Como proyecto de código abierto, PHP se incluyó naturalmente en la investigación.
Con la ayuda de la IA, los investigadores de la empresa de seguridad colaboradora Calif encontraron una manera de lanzar un ataque remoto utilizando la vulnerabilidad de 2024 en menos de dos meses.
Unos días más tarde, otro equipo de investigación, Wiz Research, también descubrió de forma independiente la misma vulnerabilidad utilizando varios modelos, entre ellos Wiz Atlas, Gemini 4 Argon y GPT-5.6 Sol.
Según el comunicado de Wiz, estas dos vulnerabilidades de PHP se consideran "una de las vulnerabilidades más graves en la historia del software", pero la complejidad de explotarlas "está casi fuera del alcance de los investigadores humanos".
En otras palabras, la razón por la que PHP, este "coche viejo", aún puede funcionar con normalidad a pesar de sus graves fallos subyacentes se debe en gran medida a la ineptitud de los atacantes humanos. Sin embargo, la inteligencia artificial de vanguardia ha hecho posible ataques que antes eran imposibles.
Afortunadamente, esta vez el equipo de seguridad no estaba desprevenido.
Tras descubrir un método de ataque viable ya en agosto, el equipo técnico de PHP priorizó la solución de la vulnerabilidad y desarrolló en secreto un parche en colaboración con OpenAI y un consorcio de empresas de seguridad. Por ello, el parche se publicó inmediatamente después de que se filtrara la información sobre la vulnerabilidad.
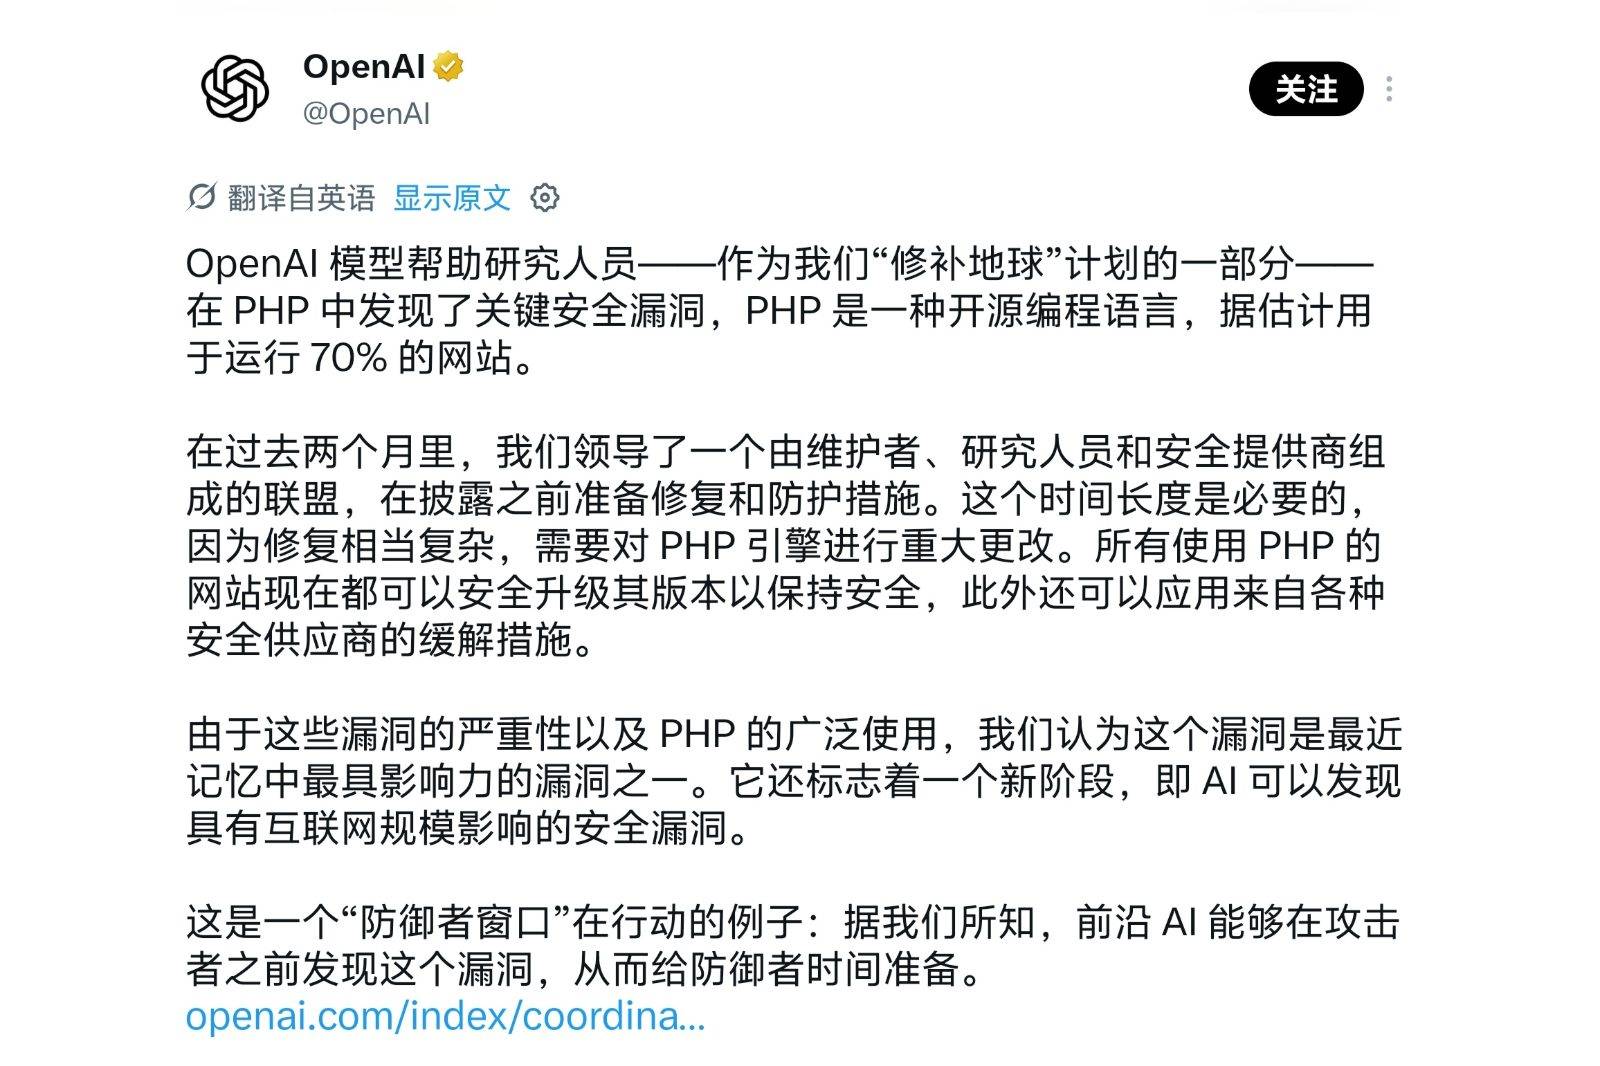
Pero claramente, no hay razón para que la "Liga de la Justicia" siempre gane. OpenAI también advirtió sobre esto en su blog oficial:
Si bien estas vulnerabilidades son importantes, son solo una parte de las muchas vulnerabilidades importantes que ya hemos descubierto y en las que estamos trabajando para solucionar, y esperamos que el número de descubrimientos similares aumente significativamente en los próximos meses.
Los sistemas informáticos son más frágiles de lo que pensamos.
Esta no es la primera vez que PHP2Shell experimenta problemas de infraestructura del sistema que posteriormente han afectado a numerosos servicios no relacionados.
Desde el error Y2K, que se menciona en los libros de texto de informática, hasta la vulnerabilidad Heartbleed en 2014, la vulnerabilidad de ejecución remota de código Log4Shell en 2021 y la actualización CrowdStrike que causó pantallas azules masivas en 2024, de vez en cuando, la realidad nos lo recuerda con un fallo un tanto absurdo:
Los cimientos de los sistemas informáticos son mucho más frágiles de lo que imaginamos.
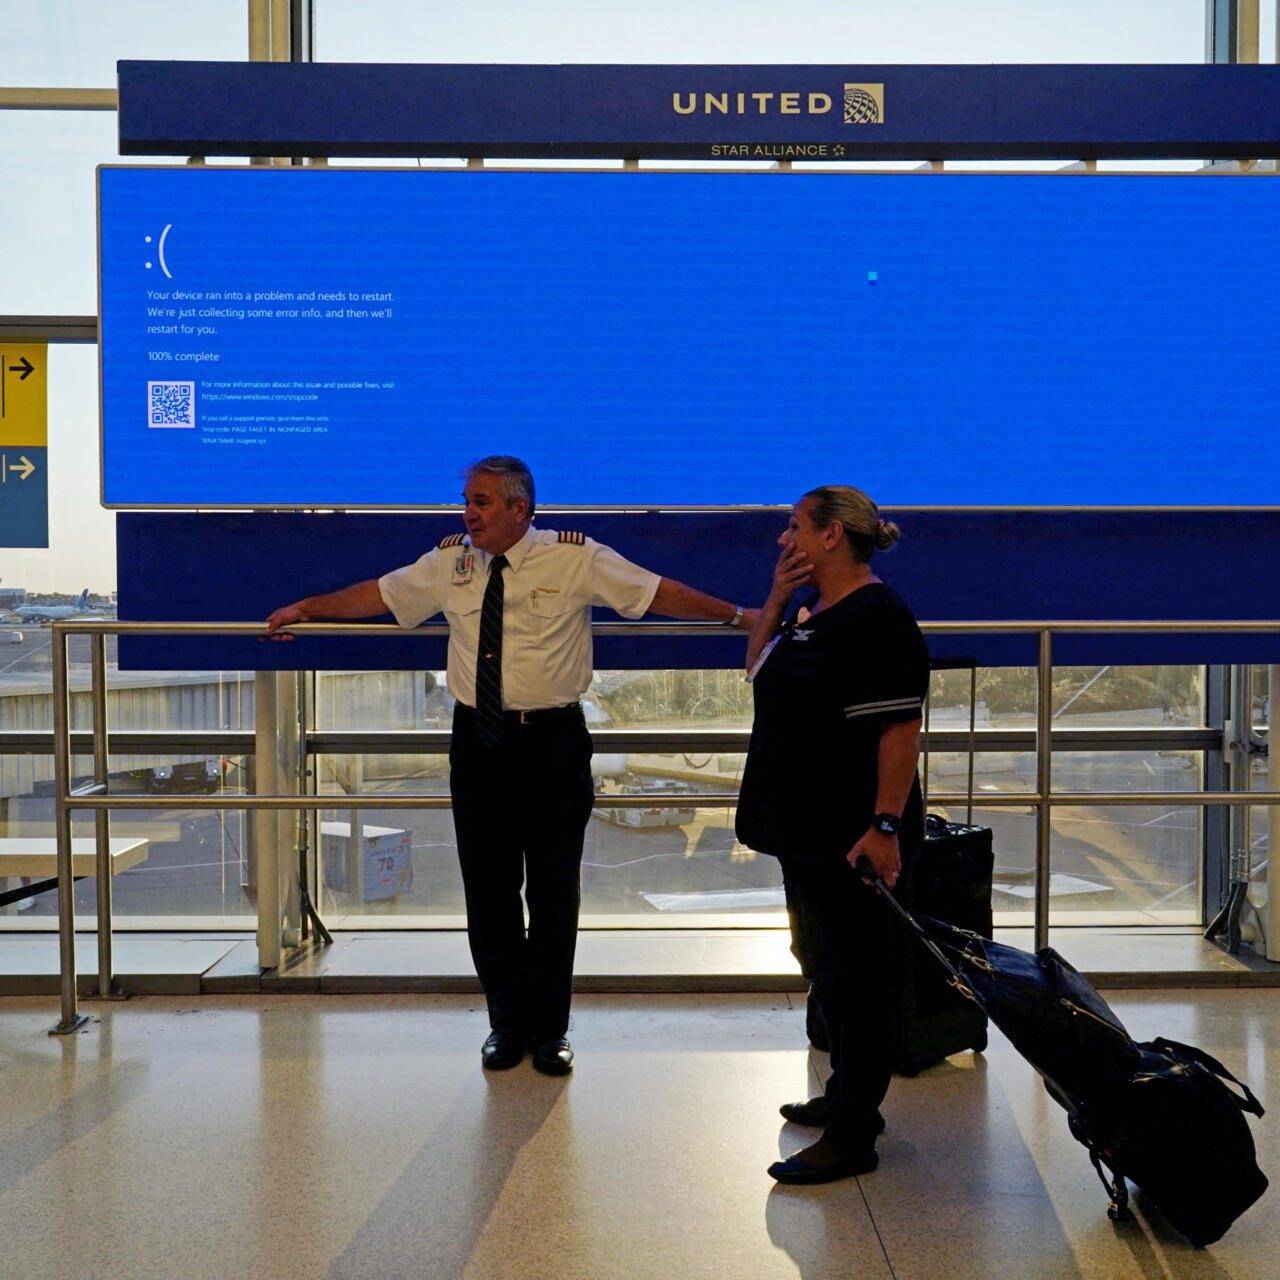
La raíz de esta vulnerabilidad se puede atribuir en gran medida a un punto:
La complejidad de los sistemas informáticos modernos supera con creces la diversidad de sus tecnologías subyacentes.
Los sitios web y las aplicaciones con los que estamos familiarizados pueden parecer muy diferentes, pero si analizamos su funcionamiento interno, muchos servicios en realidad se basan en el mismo conjunto de lenguajes de programación, bibliotecas de software, sistemas operativos y protocolos de red.
Estas infraestructuras suelen ser mantenidas por fundaciones de código abierto en decadencia.
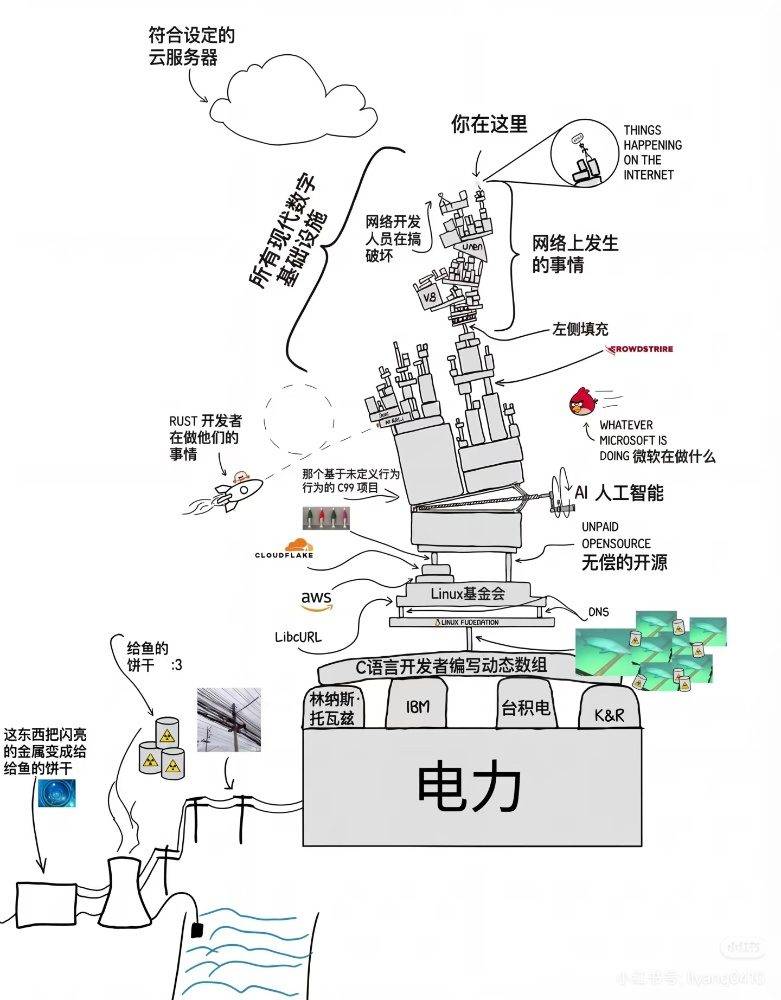
Tomemos como ejemplo la Fundación PHP. Esta fundación, que proporciona la base técnica para el 70 % de los sitios web del mundo, tuvo unos ingresos totales por donaciones de 730 000 dólares en 2025 y solo 11 desarrolladores contratados a tiempo completo y parcial. Estos contribuyeron con aproximadamente el 42 % de las contribuciones al código fuente principal de PHP ese año.
Si no se buscan otras fuentes de ingresos, los ingresos procedentes únicamente de este proyecto serían inferiores al ingreso medio de los desarrolladores de software en Estados Unidos.
Objetivamente hablando, incluso si estos desarrolladores senior, ocupados pero mal pagados, simplemente renunciaran a sus trabajos, probablemente nadie los criticaría, especialmente porque en realidad están dispuestos a trabajar por pasión y cumplir con sus responsabilidades.
Aunque el equipo de mantenimiento esté dispuesto a mantenerlo, es posible que no logre su objetivo: PHP es tan popular que se ha formado un enorme ecosistema de software a su alrededor, y cualquier cambio en un componente central puede provocar que un gran número de complementos y extensiones de terceros dejen de ser válidos.
De este modo, todo el sistema solo podía seguir emitiendo vapor y desprendiendo cenizas de carbón, avanzando con una actitud de "no te lo diré a menos que me preguntes".
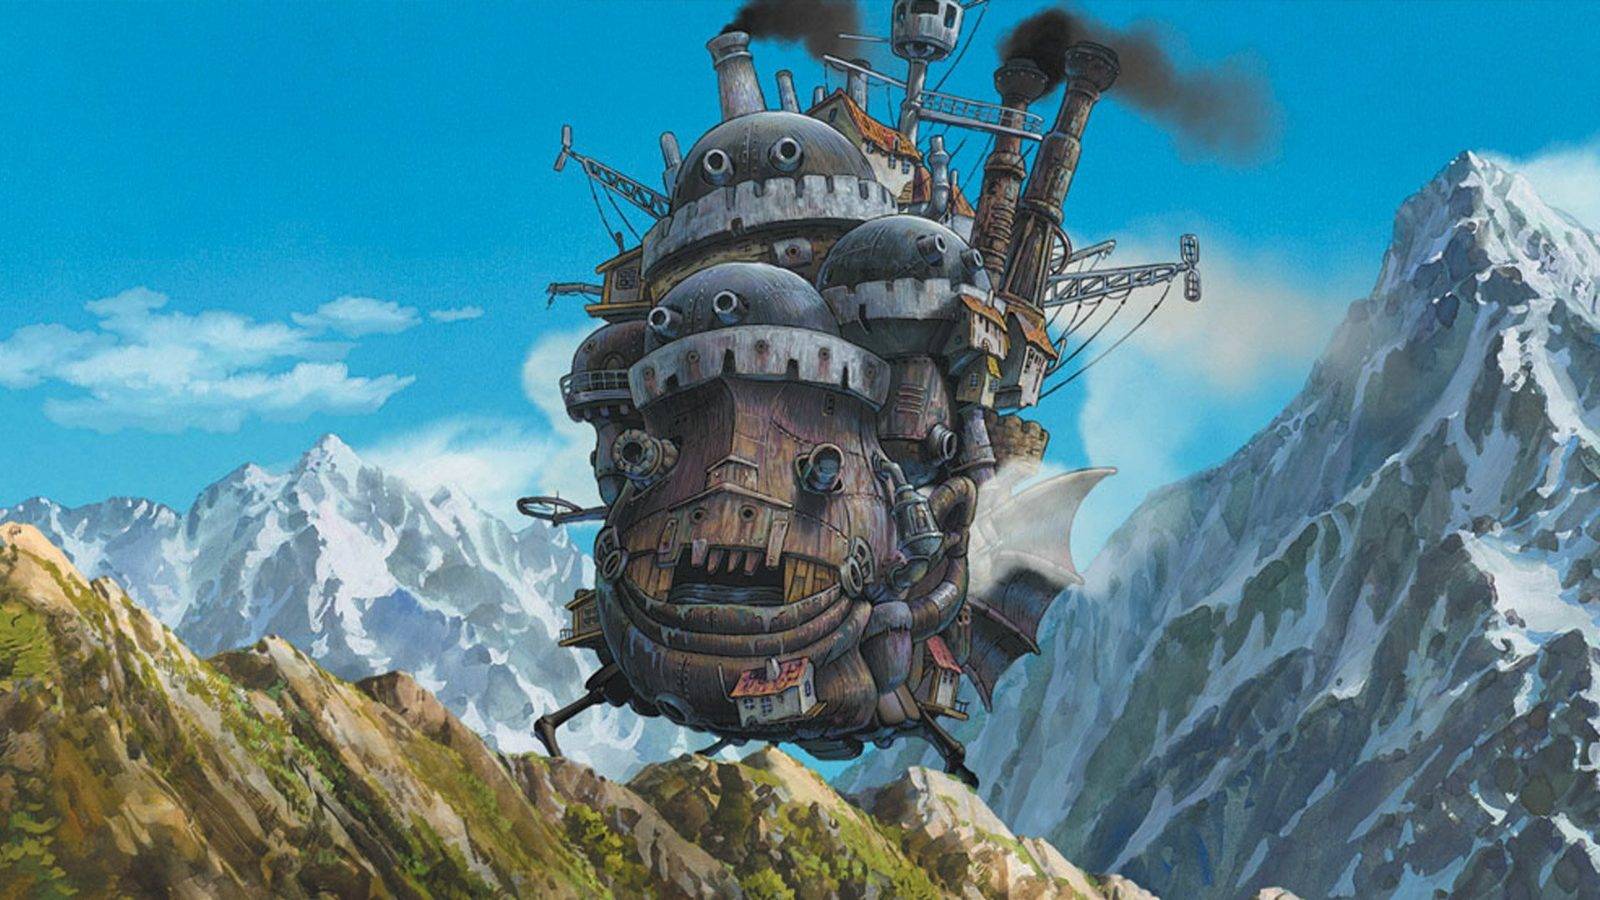
En cierto sentido, todo el mundo de internet es como la letra de "Viva la vida":
Y descubrí que mis castillos se alzan sobre pilares de sal y pilares de arena.
En artículos anteriores, muchos lectores se han mostrado escépticos ante los discursos de seguridad que promueven los proveedores de IA, tendiendo a catalogarlos como mera publicidad engañosa. Sin embargo, una vez que comprendamos la fragilidad de los cimientos de nuestra vida, difícilmente subestimaremos los riesgos de seguridad que plantea la IA.
El verdadero peligro no reside en la IA, sino en nuestra infraestructura informática, que hemos descuidado durante mucho tiempo.
Aún está por verse el alcance de los daños causados por el incidente de PHP2Shell, pero a medida que la IA expone cada vez más vulnerabilidades latentes, es poco probable que estas soluciones de emergencia sean las últimas.